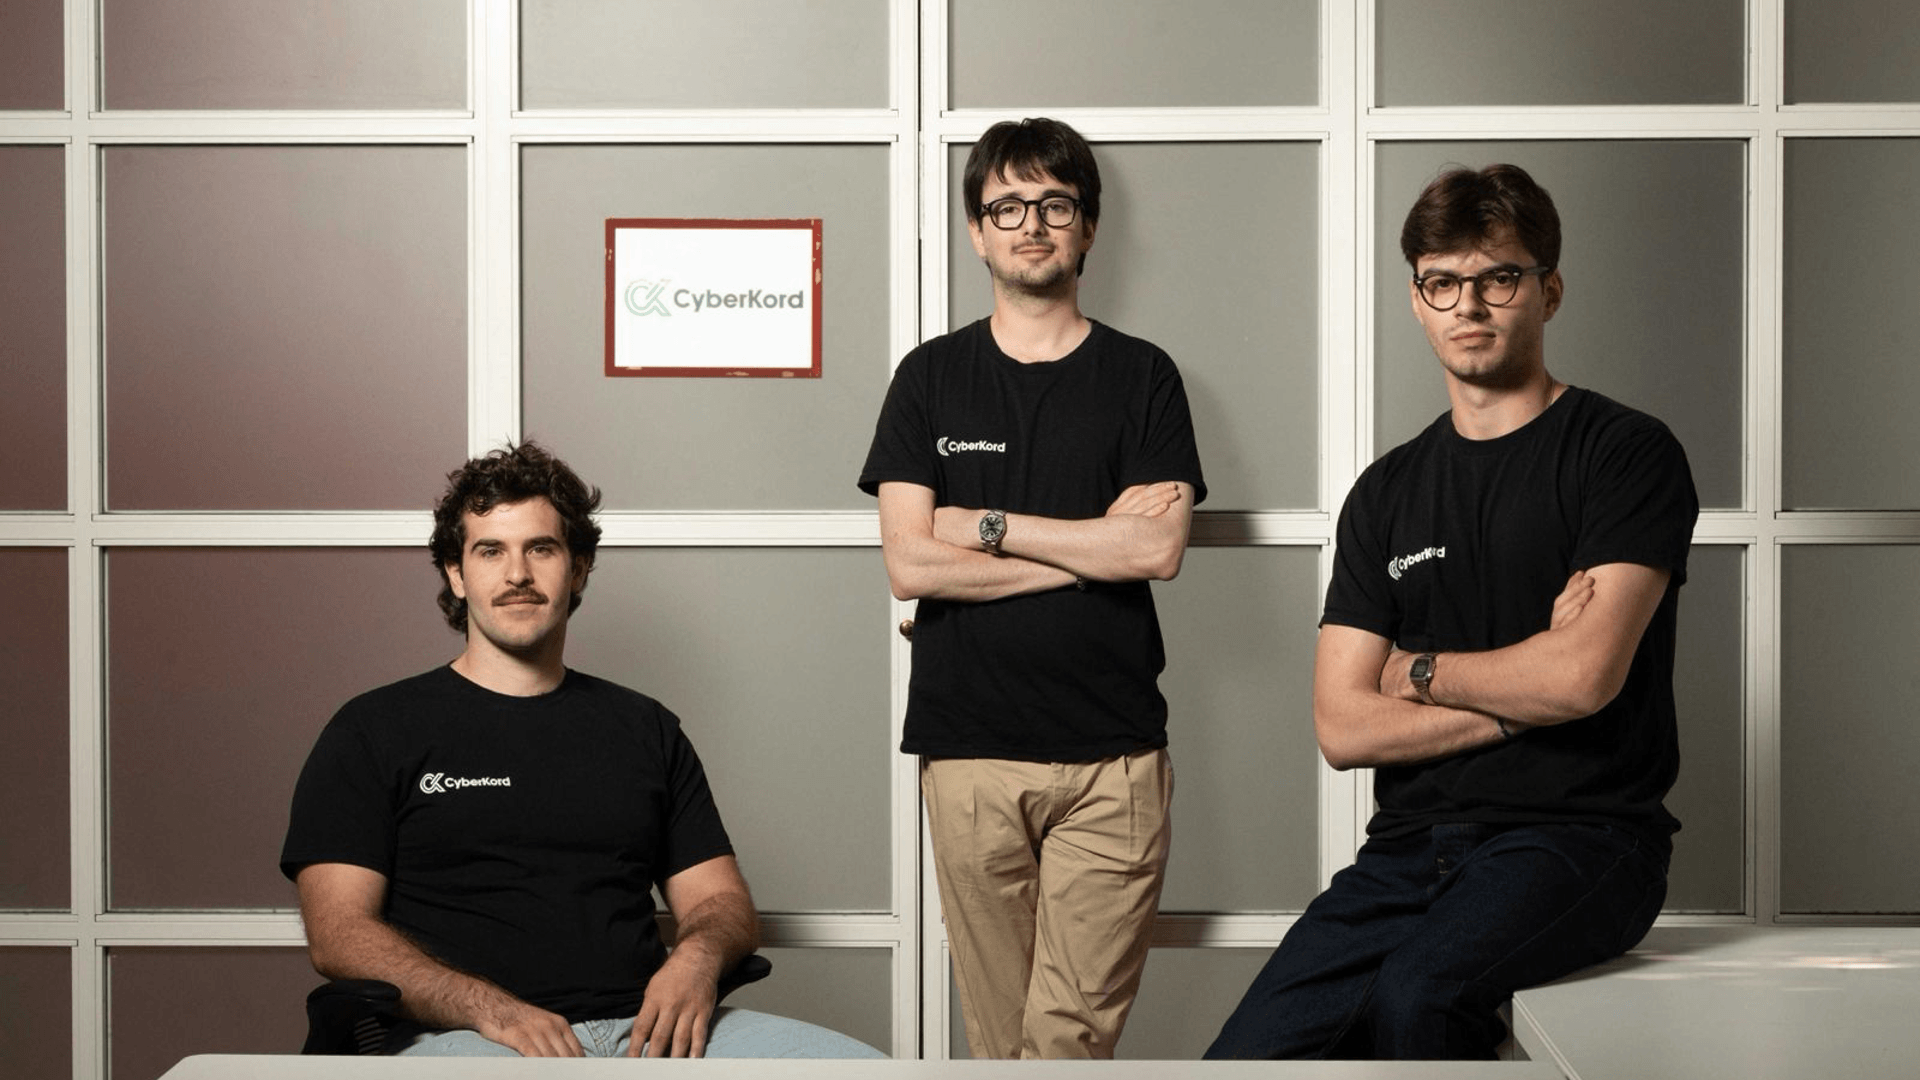
La sicurezza aziendale è da tempo un problema che non si risolve aggiungendo telemetria. Gli strumenti di monitoraggio vedono una minaccia in pochi minuti; poi la risposta resta incastrata in ticket, accessi, procedure manuali e code che crescono più in fretta dei team. CyberKord, startup fondata a Milano nel 2026 da Alessandro Maggio, Dragos Tanasa e Cosimo Michelagnoli, ha raccolto 2,7 milioni di euro in un round pre-seed guidato da 360 Capital, con la partecipazione di Plus Partners, Addendum Capital e Vento, per portare l'automazione anche sul lato della risoluzione.
La logica dichiarata è lineare: le aziende aggiungono infrastruttura, software e agenti AI ogni settimana, e il lavoro operativo cresce più velocemente di qualunque organico. Le persone più esperte finiscono assorbite da patch, richieste di accesso e incidenti, un ticket alla volta. CyberKord sostiene di aver costruito un'AI che esegue quel lavoro dall'inizio alla fine, mostrando ogni passaggio, e lascia al team la scelta di quanto lasciarla agire.
Il cuore tecnico è un gemello digitale dell'infrastruttura: la piattaforma analizza i problemi, simula le possibili soluzioni e applica le azioni correttive usando gli strumenti già presenti in azienda. Può essere attivata da alert di sicurezza, ticket di supporto o messaggi su Microsoft Teams e Slack. L'integrazione copre sistemi cloud e on-premise, senza imporre la sostituzione dello stack esistente.
È qui che la notizia smette di essere un semplice annuncio di raccolta. L'approccio di CyberKord segnala uno spostamento strutturale: il valore non sta più nel rilevare più eventi, ma nel ridurre l'attrito tra segnalazione e azione. In molti ambienti, la saturazione degli alert ha creato un paradosso: più telemetria, meno capacità di risposta. Automatizzare la remediation non è solo risparmiare tempo; cambia la natura del lavoro dei SOC, trasformando gli analisti in supervisori di azioni registrate piuttosto che esecutori di procedure ripetitive.
Questo modello porta con sé un vincolo spesso trascurato. Un gemello digitale che simula correzioni su un'infrastruttura reale deve accedere allo stato dei sistemi, alle identità e alle configurazioni. Per chi valuta deployment on-premise o ibridi, la domanda non è solo quanto è buono il modello, ma dove gira l'inference, dove restano le registrazioni delle azioni e chi può rivedere l'audit trail. Su /llm-onpremise, AI-RADAR propone framework analitici per valutare questi trade-off senza ricette preconfezionate. La possibilità di graduare l'autonomia non è un dettaglio di prodotto: è la leva con cui evitare che la velocità di remediation diventi un nuovo rischio operativo.
I fornitori storici di rilevamento rischiano di essere scavalcati da piattaforme che agiscono direttamente sugli incidenti. Le aziende con stack misti, invece, trovano un incentivo a non centralizzare tutto nel cloud, perché l'automazione può operare anche su componenti on-premise. Non è un caso che i primi piloti annunciati riguardino manifatturiero, tecnicia, sanità e telecomunicazioni, settori in cui la compresenza di sistemi legacy e vincoli di continuità rende la risposta manuale particolarmente costosa.
Con i 2,7 milioni, la startup intende sviluppare ulteriormente la piattaforma e avviare i primi progetti pilota con grandi aziende europee. L'espansione del team su ruoli tecnici e commerciali indica che la prossima fase non sarà solo ingegneristica: bisognerà convincere i CISO che l'automazione della risposta può essere governata, non subita.




💬 Commenti (0)
🔒 Accedi o registrati per commentare gli articoli.
Nessun commento ancora. Sii il primo a commentare!